OK, merci ! Pour info, la version en ligne (fichier php déposé à la racine) a repéré un fichier infecté qui avait échappé à la version que j’ai installée sur mon ordi avec git. Je peux vous faire parvenir le contenu du fichier si ça vous intéresse, il était dans un sous-dossier de squelettes.
J’ai l’impression que le script ne proteste pas s’il y a des dossiers aliens = qui ne font pas partie du canon Spip. Juste il râle s’il détecte des patterns chelou connus dans les fichiers de ces dossiers, mais c’est probablement facile d’échapper à ces détections.
Il me semble qu’il devrait dénoncer l’existence même de ces dossiers (à la racine notamment).
Non merci, j’en ai déjà trop vu ^^
Bonjour et merci pour ce script qui aide déjà beaucoup pour repérer quelques fichiers. Pour un site j’ai systématiquement : Impossible de télécharger le dépôt des plugins… Auriez-vous une explication, pour que je puisse lever ce blocage?
Merci
1 « J'aime »
Explication déjà donnée ici :
- tu es chez OVH
- SPIP 4.4.21 continue à stocker dans le dossier tmp/cache/ la tentative du script malicieux
- OVH détecte ça à tort
- Et OVH bloque la fonctionnalité d’accès à l’extérieur depuis PHP
- ce sera résolu dans la journée par la 4.4.22
- et ça peut être résolu tout de suite avec le plugin Memoization (réglé sur file cache)
Bonjour Gille
Merci pour cette contribution mais je viens de tester le script sur mon site suite à sa dernière mise à jour de spip dans sa version SPIP 4.4.22 (du 1er septembre 2026) et au lancement du script j’obtiens l’écran comme quoi cette version de spip n’est pas supportée.
PS mon site est hébergé par Yulpa https://yulpa.io/ qui avait bloqué mon nom de domaine https://deneal.eg2.fr/ depuis quelques jours en raison de la première faille de sécurité signalée par l’ansi - j’ai demandé la réactivation le temps de faire la mise à jour qui à pu se déroulée normalement (aujourd’hui ) avec spip_loader et qui corrige (heureusement) la dernière faille identifiée par l’ansi
Argh, c’est un oubli de ma part, il faut que je modifie l’appli avec chaque nouvelle version de SPIP pour les signatures sha des versions détectées.
Correction demain
— EDIT –
C’est corrigé avec la version 1.6.1
1 « J'aime »
J’ai mis à jour le sript pour qu’il aille plus loin en mode approfondi. Le scan rapide ne recherche que dans les fichiers php. Le scan approfondi recherche dans tous les fichiers ceux qui commencent par « <?php » ou un shell, quelque soit l’extension
Merci - pour la réactivité - Les étapes du mode de vérification « rapide » se déroulent désormais normalement sur spip 4.4.222 jusqu’à celle de l’indexation qui commence mais qui fini par planter avec le message
Erreur : Error 500 (idem en mode scan approfondi)
Est-ce que tu as une idée de la taille de ton site ?
Le script explore beaucoup plus de répertoires à présent, je vais chercher un moyen pour que l’indexation se fasse en plusieurs étapes.
J’ai corrigé ce point.
Télécharge la version 1.10.0, tu verras l’avancement et ça ne devrait plus tomber en erreur 500.
Bonsoir
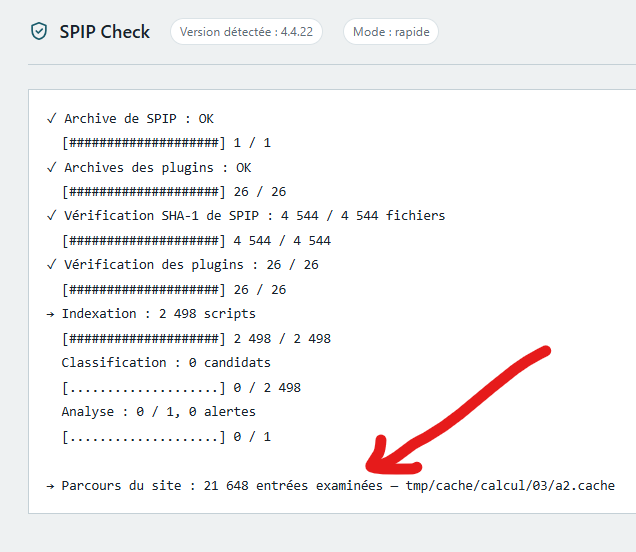
Je viens de refaire un test avec cette version - Cette fois il passe l’étape indexation (après environ 2600 ) puis il plante juste à l’épape suivante (classification) avec toujours une erreur 500
PS mon site personnel https://deneal.eg2.fr/ n’est pas bien lourd (une dizaine d’articles) sans interactivité mais J’espère que je récupère la bonne version du scrip voici ce que donne la somme de contrôle
sha256sum *.php
1fec9f2d14e8f2fb9f84e7796811ed95ca1905f7f23fcbc64acfdab3c746b66d  spip-check.php
PS en passant de la version spip 4.4.22 à la version 4.4.23 pas de différence
C’est bien la bonne version.
J’ai rajouté le détail des fichiers en bas pendant la phase d’indexation pour voir pourquoi ça semble bloquer de temps en temps.
Une erreur 500 est une erreur qui est liée au serveur, il faut demander à votre hébergeur un extrait du fichier d’erreurs.
La bonne nouvelle, c’est que la phase de classification et d’analyse vont bientôt changer. Je prévois d’utiliser PHP-Antimalware-Scanner pour scanner les fichiers et écarter tous les faux positifs.
En espérant que ça passe mieux 
wget https://git.spip.net/technova69/spip-check/-/raw/main/spip-check.php
je lance le script sous https
→
Je reste toujours sur la première page qui ditLe site est en surcharge…
!(data:image/ - supprimé -
Étant bombardés par les robots aspirateurs pour alimenter les super-duper-power modèle IA du futur, nous allons vous demander de bien vouloir cliquer sur le bouton ci-dessous
Continuer >
(Javascript et cookies doivent être activés, désolé.)
J’ai désactive toutes les extensions de mon Firefox,
je suis logué comme auteur 1 donc cookies et JS fonctionnent
Que faire?
Merci !
C’est une protection de git.spip.net qui se déclenche quand il y a beaucoup de robots qui surchargent le site. Il faut récupérer le code de spip-check.php via http et pas wget.
Le code source que tu récupères est certainement la page qui informe du blocage (et nécessite un accès javascript)