SPIP Check est un script autonome à déposer par FTP à la racine du site : il compare le coeur de SPP, les plugins installés via SVP et spip_loader.php à leurs archives officielles. Il propose de mettre en quarantaine ce qu’il identifie avec certitude.
Nouveauté : une seconde lecture pour les cas ambigus
Les constats que SPIP Check ne pouvait ni expliquer ni trancher étaient jusqu’ici en revue manuelle, sans case à cocher. Ils sont désormais soumis à PHP Antimalware Scanner (https://github.com/marcocesarato/PHP-Antimalware-Scanner), qui est inliné et restreint à ses seuls motifs d’exploit connus. Le script antimalware tourne en lecture seule, sur une copie de chaque fichier, jamais sur le site.
Déposez à la racine du site, puis allez à https://votre-site/spip-check.php. Par défaut vous devez être connecté en tant qu’auteur n°1 (c’est comme spip_loader, vous pouvez modifier via spip-check_config.php).
Pour rappel, cet outil d’aide au diagnostic est fourni en l’état, sans garantie d’exhaustivité. Pensez à sauegarder avant tout opération.
C’est pour voir si le serveur t’y autorise. Si c’est le cas, je peux envisager une approche par récupération du module antimalware (au lieu qu’il soit inclus dans spip-check)
Pour l’instant, je prépare une version light qui ne fait pas de recherche antimalware
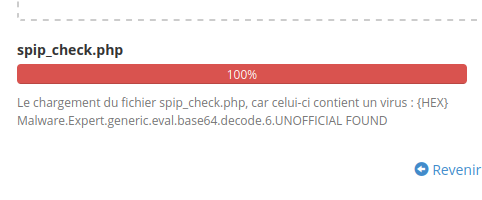
Les protections des hébergeurs bloquent le dépot de spip_check.php parcequ’il embarque un module antimalware qui recherche des patterns de code malveillant - et ce sont ces patterns que les antivirus bloquent.
J’ai donc créé une solution de scan qui n’inclue pas l’antimalware et se limite a de la recherche simple de webshells potentiels.
Confirmé
Mise à jour SPIP effectuée par spip_loader, le comparatif devrait donc matcher, mais ce n’est pas le cas.
Question
Lorsque du changement d’un favicon.ico imposé par un plugin afin de personnaliser son site, il serait souhaitable de pouvoir confirmer notre accord, et ne plus recevoir d’alerte concernant ce changement volontaire ponctuel destiné à être permanent.
Oui, ça marchera quand spip-check.php aura été mis à jour avec la dernière version de SPIP sortie hier.
En attendant que Gilles ait le temps de maj vous pouvez ajouter une ligne à spip-check.php '4.4.24' => '962734a83454639005652e139cf29a56886c0807',
Ligne à ajouter après la ligne sur la 4.4.23 : '4.4.23' => 'bff6db7172595c786c84a2a2421136e0e6442e7f', (ligne 15 433 chez moi)